

Una aplicación con IA puede escribir bien y aun así tener permisos que no debería tener. A mí me interesa que la conversación sobre seguridad llegue hasta ahí: no solo qué responde, sino qué puede consultar, compartir o cambiar.
Qué encontrarás en este recurso
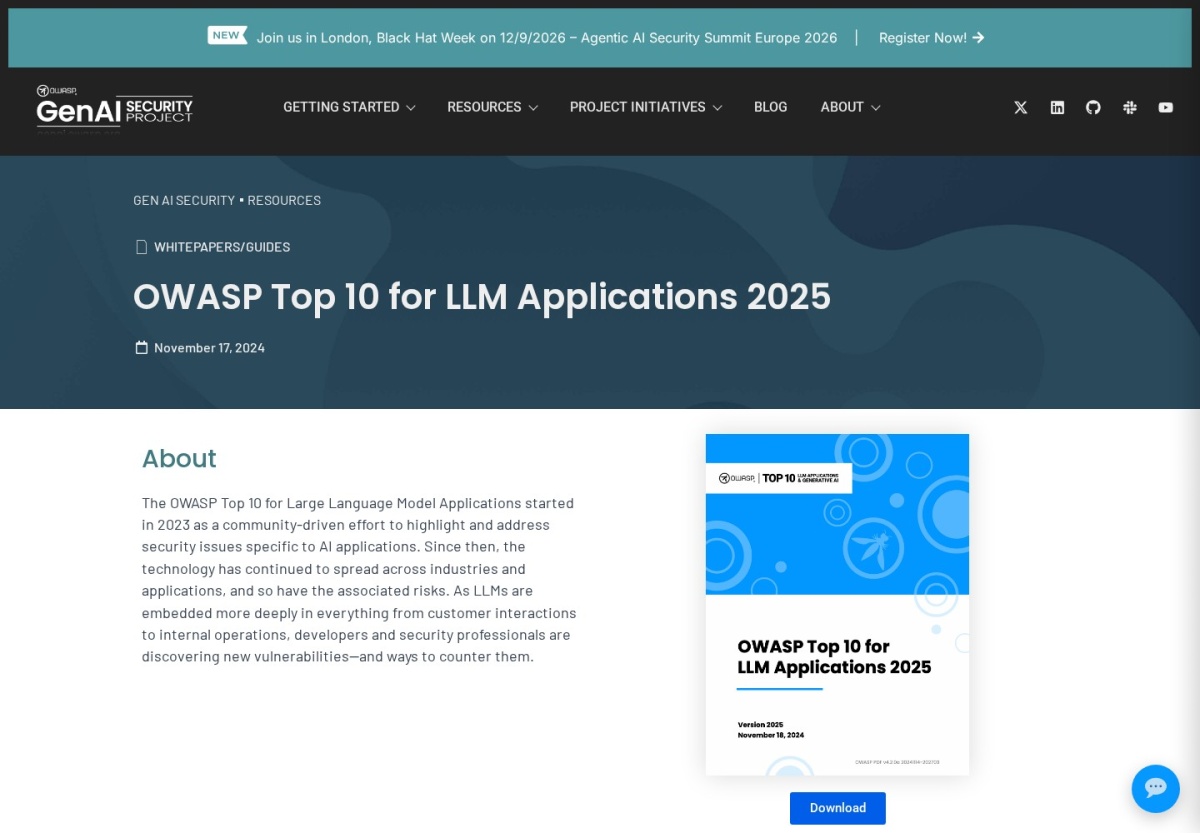
OWASP Top 10 for LLM Applications 2025. La edición 2025 del OWASP Top 10 for LLM Applications fue publicada el 17 de noviembre de 2024. Reúne 10 categorías de riesgos de seguridad en aplicaciones con modelos de lenguaje. Es una referencia comunitaria para desarrollo y seguridad, no una certificación.
El documento incluye divulgación de información sensible, manejo inadecuado de resultados, autonomía excesiva e información errónea, entre otros asuntos. En noviembre de 2026, el repositorio oficial identifica esta edición como archivo histórico y señala una publicación 2026. Aquí analizo la edición del recurso original, sin mezclar ambas listas.
Cómo te recomiendo aprovecharlo
Si diriges un equipo, no necesitas memorizar términos técnicos para iniciar una revisión útil. Te conviene preguntar qué datos puede ver la aplicación, qué acciones puede ejecutar y en qué momento requiere permiso. Después, el equipo técnico tiene que comprobar que esos límites existen de verdad.
Un ejemplo: redactar un correo no es lo mismo que enviarlo
Imagina un asistente que prepara respuestas y también puede enviarlas a clientes. Es un ejemplo ficticio. El equipo solo quería ahorrar tiempo al redactar, pero activó una función con efectos externos. Yo separaría ambas tareas y pediría una confirmación antes del envío, con destinatario y contenido visibles.
Qué puedes hacer en tu equipo
- Reduce permisos: pide al equipo técnico que otorgue solo los accesos necesarios para la tarea.
- Separa propuesta y ejecución: identifica las acciones que necesitan revisión humana antes de ocurrir.
- Protege los datos: define qué información puede entrar y salir, y quién puede consultarla.
- Prueba antes de ampliar: utiliza un entorno autorizado y documenta cómo detectar, detener y corregir problemas.
Qué riesgos humanos te recomiendo observar
Seguridad, privacidad y dignidad: te conviene revisar la exposición de información. Autonomía y agencia: te recomiendo conservar decisiones claras sobre lo que una aplicación puede hacer en tu nombre.
Relaciono estas situaciones con mi Taxonomía IAConSentido para ayudarte a identificar qué cuidar. Esta clasificación no pertenece a los autores del recurso ni supone que respalden el Método SENSE.
Lo que este recurso no resuelve por sí solo
La lista no cubre por sí sola todos los riesgos humanos, organizacionales o legales. Para un proyecto actual, consulta también la edición 2026 de OWASP y revisa las diferencias con especialistas. Este artículo no incluye instrucciones de ataque.
¿Cumplir esta lista demuestra que una aplicación es segura?
No. Sirve para orientar preguntas y revisiones, pero necesitas pruebas ajustadas al sistema, seguimiento y responsables. Una revisión realizada una vez tampoco garantiza el comportamiento después de una actualización.
Te propongo empezar por esto
Haz una lista de las acciones que tu asistente puede ejecutar hoy. Marca cuáles pueden afectar a otras personas y comprueba quién tiene autoridad para autorizarlas o detenerlas.
Si necesitas ordenar estas decisiones, puedes conocer las preguntas del Método SENSE.