

Alguien de tu equipo empieza a usar IA para preparar un correo. Otra persona sube un contrato. Una tercera ya responde consultas de clientes con ella… pero nadie ha acordado qué está permitido. ¿Cómo escribir reglas que ayuden de verdad?
Qué encontrarás en este recurso
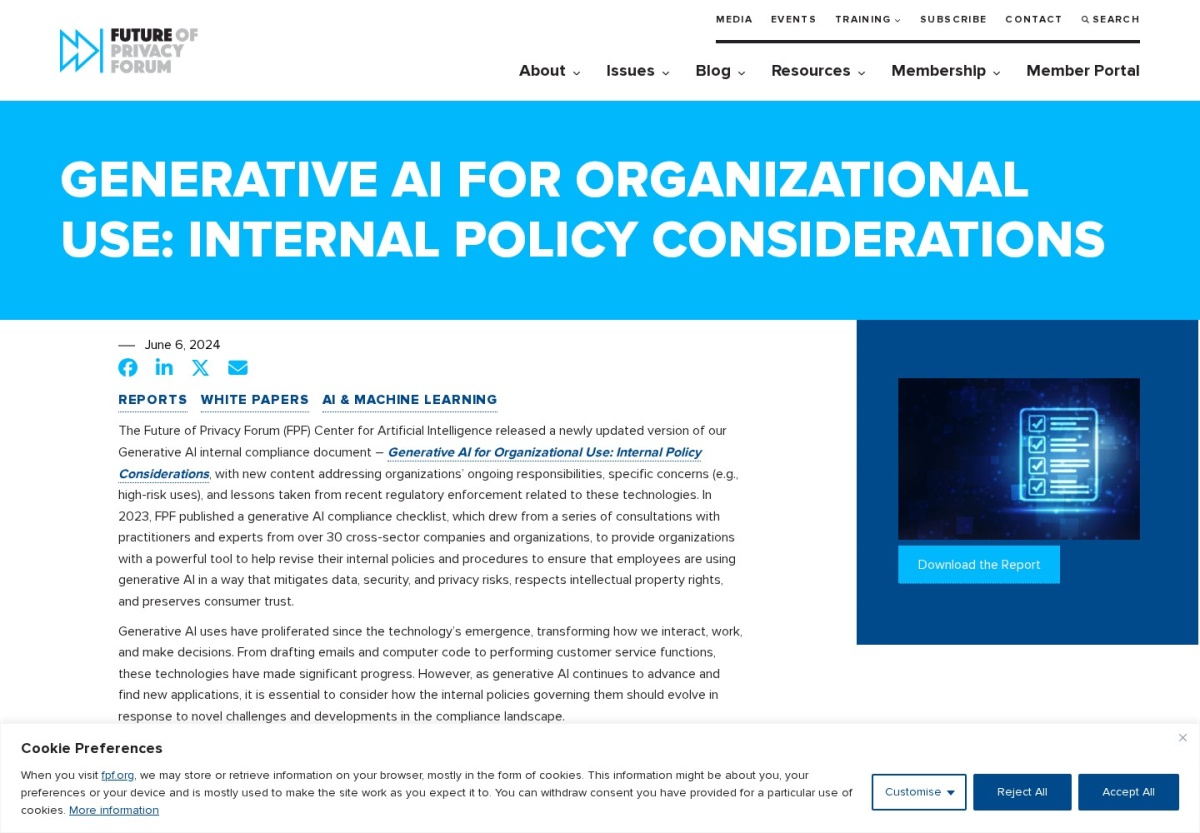
Generative AI for Organizational Use: Internal Policy Considerations. Future of Privacy Forum publicó este recurso el 6 de junio de 2024 para orientar la revisión de políticas internas de IA generativa. La edición del PDF consultada dice junio de 2024; la fecha de actualización de la página no debe confundirse con una nueva edición del documento.
El documento aborda datos y seguridad, capacitación, comunicación del uso de IA, revisión de resultados y responsabilidades continuas. Se presenta como punto de partida, no como asesoría jurídica ni una política lista para copiar. Está dirigido principalmente a un público estadounidense.
Cómo te recomiendo aprovecharlo
Yo lo usaría para encontrar las dudas que hoy están resolviendo los empleados por su cuenta. Una regla como “usa la IA de manera responsable” deja demasiado sin explicar. Te conviene nombrar tareas, datos y decisiones: qué puedes compartir, qué debes comprobar y a quién preguntar si aparece una excepción.
Un ejemplo: un contrato que alguien quiere resumir
Imagina que una persona sube un contrato de cliente a una herramienta gratuita para resumirlo. Es un ejemplo ficticio. El problema no se resuelve diciendo después que debía tener cuidado. Antes necesitas aclarar qué herramientas se autorizan, qué documentos no se comparten y quién puede revisar una alternativa.
Qué puedes hacer en tu equipo
- Pregunta qué usos ya existen: empieza por tareas concretas, sin convertir la conversación en una búsqueda de culpables.
- Describe permisos y límites: diferencia un borrador público de documentos con datos personales o información confidencial.
- Asigna una persona de consulta: las dudas nuevas necesitan respuesta, no improvisación silenciosa.
- Revisa con ejemplos: pide que alguien explique cómo aplicaría la política a una tarea real y ajusta lo que resulte confuso.
Qué riesgos humanos te recomiendo observar
Seguridad, privacidad y dignidad: te conviene limitar los datos que salen de la organización. Decisiones, organizaciones y sociedad: te recomiendo aclarar quién autoriza, revisa y responde por cada uso.
Relaciono estas situaciones con mi Taxonomía IAConSentido para ayudarte a identificar qué cuidar. Esta clasificación no pertenece a los autores del recurso ni supone que respalden el Método SENSE.
Lo que este recurso no resuelve por sí solo
No traslades referencias jurídicas estadounidenses a tu país sin revisarlas. Tampoco presentes esta guía como garantía de cumplimiento. La política debe ajustarse al sector, a los datos y a las condiciones reales de las herramientas.
¿Puedo copiarla como política de mi organización?
Te recomiendo usarla como lista de asuntos que necesitas resolver, no como texto contractual terminado. Tu organización tiene que definir sus propias decisiones y revisar los puntos legales con quien corresponda.
Te propongo empezar por esto
Elige 1 tarea frecuente y escribe 3 respuestas: qué herramienta se permite, qué información no se comparte y quién comprueba el resultado antes de usarlo.
Si necesitas ordenar estas decisiones, puedes conocer las preguntas del Método SENSE.