

Hoy hablamos de: la alerta del FBI sobre ARTEX y la responsabilidad humana de proteger los datos de clientes, alumnos y colaboradores.
Ciberataques con IA: quién cuida los datos que otras personas nos confían
Una alerta técnica también plantea una pregunta para quienes dirigen un pequeño equipo: quién responde por la información que guardamos.
Qué puedo hacer ante los ciberataques con IA si no soy especialista?
Empieza por saber qué datos guarda tu organización, quién puede acceder a ellos y a quién llamar si ocurre algo extraño. Te propongo pedir una revisión al responsable técnico y acordar quién toma decisiones durante un incidente. Esa conversación ayuda a convertir la preocupación en tareas concretas, aunque no sustituye una evaluación de seguridad.
El FBI publicó una alerta sobre ARTEX el 13 de noviembre de 2026. Describe el uso malicioso de agentes de IA para automatizar intrusiones y ofrece recomendaciones a organizaciones. Fuente: FBI, FLASH-20261113-001, resumen y recomendaciones.
Riesgo humano Seguridad, privacidad y dignidad · Libertad y protección
Dirección H → IA → H · Pilar S — Seguridad Humana · Taxonomía IAConSentido
La noticia: una herramienta técnica utilizada para atacar
El Radar SENSE del 16 de noviembre recoge la cobertura publicada por BleepingComputer el 15 de noviembre. La fecha de la alerta oficial es el 13. Conviene separar ambas fechas para entender qué se está comunicando hoy.
Según el FBI, distintos atacantes han utilizado ARTEX desde al menos agosto de 2026 contra organizaciones de varios sectores. La alerta menciona la extracción de información personal de aproximadamente 67,000 personas en ataques a instituciones financieras surcoreanas. El documento reúne campañas y hallazgos técnicos. Esa cifra corresponde al caso citado, no a todas las personas afectadas por ciberataques con IA. FBI, página 1.
La persona que entregó sus datos no eligió este riesgo
Pienso en una escena hipotética: una persona entrega sus datos para inscribirse a una actividad. Confía en que se usarán para gestionar su solicitud. No conoce todas las aplicaciones que intervienen, los proveedores que las mantienen ni los permisos que siguen activos después de terminar un contrato.
Para quien administra ese servicio, una cuenta antigua puede parecer un pendiente menor. Para quien dejó su información, importa que alguien se haga cargo. Mi lectura de esta noticia empieza ahí: cada registro pertenece a una persona que espera un uso cuidadoso de sus datos.
En mi Taxonomía de Riesgos Humanos de la IA, ubico el caso principalmente en Seguridad, privacidad y dignidad. La dirección H → IA → H expresa que unas personas utilizan IA para afectar a otras. El foco está en la privacidad y en la capacidad de la persona afectada para entender lo ocurrido y recibir ayuda. Es mi marco de análisis, no una clasificación del FBI.
Una conversación que puedes abrir esta semana
Si diriges un equipo pequeño, te propongo reunirte con quien administra sus herramientas y revisar un servicio concreto. Elige, por ejemplo, la aplicación donde guardan los datos de clientes. Evita empezar con una lista de tecnologías desconocidas. Empieza con las personas cuya información está allí.
- Qué información guardamos y para qué la necesitamos? Pide que te expliquen la finalidad de cada categoría de datos.
- Quién tiene acceso hoy? Incluye colaboradores anteriores y proveedores. Si hace falta cambiar permisos, deja la ejecución en manos de quien esté autorizado.
- Quién recibe y revisa los avisos? Escribe un nombre y una vía de contacto, también para cuando esa persona esté ausente.
- Qué debemos hacer si alguien reporta algo extraño? Aclara dónde avisar y qué información conservar, sin pedir que el equipo investigue por su cuenta.
Estas preguntas son mi propuesta para coordinar el cuidado de la información. En el Método SENSE, el pilar Seguridad Humana ayuda a preguntar qué queremos proteger y qué consecuencias tendría exponerlo. La respuesta necesita un responsable y un siguiente paso que pueda comprobarse.
Qué corresponde revisar al equipo técnico
Entre sus recomendaciones, el FBI pide inventariar aplicaciones expuestas a internet, limitar permisos, vigilar cambios de credenciales y preservar evidencias ante actividad sospechosa. También advierte que los indicadores técnicos deben evaluarse en su contexto antes de actuar. FBI, páginas 6 y 9–11.
Te recomiendo compartir la alerta con el profesional que lleva la seguridad y pedirle una explicación comprensible de lo que aplica a tu caso. No necesitas ejecutar instrucciones técnicas que no entiendes para demostrar que estás atendiendo el problema. Sí puedes pedir una fecha para revisar avances y una forma de saber qué quedó pendiente.
Una lista marcada como completa tampoco garantiza que todo esté protegido. Me interesa que el equipo pueda explicar sus decisiones y reaccionar con claridad si cambia la situación. La seguridad requiere trabajo técnico y una organización que lo sostenga.
Si recibes un aviso sobre tus propios datos
Como persona usuaria, te propongo leer el aviso buscando información concreta: qué datos se vieron afectados, qué confirma la organización, qué sigue investigando y por qué canal puedes hacer preguntas. Distingue una confirmación de una posibilidad. Si el mensaje te pide actuar, comprueba que procede del servicio por un canal que ya conoces.
Evitar culpar a la persona afectada también es parte del cuidado. Haber entregado información para recibir un servicio no implica haber aceptado cualquier uso posterior. En mi lectura, la conversación sobre IA debe dejar espacio a quien necesita explicaciones, incluso si nunca ha utilizado un chatbot.
Todos los incidentes de seguridad actuales utilizan IA?
La alerta trata campañas concretas asociadas con ARTEX. No permite atribuir a la IA cualquier filtración o acceso extraño. Te recomiendo comunicar lo que está confirmado y dejar la atribución técnica a quienes investigan el incidente.
El Semáforo sustituye una revisión de ciberseguridad?
El Semáforo de Riesgo Humano es una autoevaluación de hábitos frente a la IA. Puede ayudarte a iniciar una reflexión sobre privacidad y decisiones. Para evaluar sistemas, permisos o un posible incidente necesitas una revisión técnica adecuada.
Gobernanza IA
Método SENSE
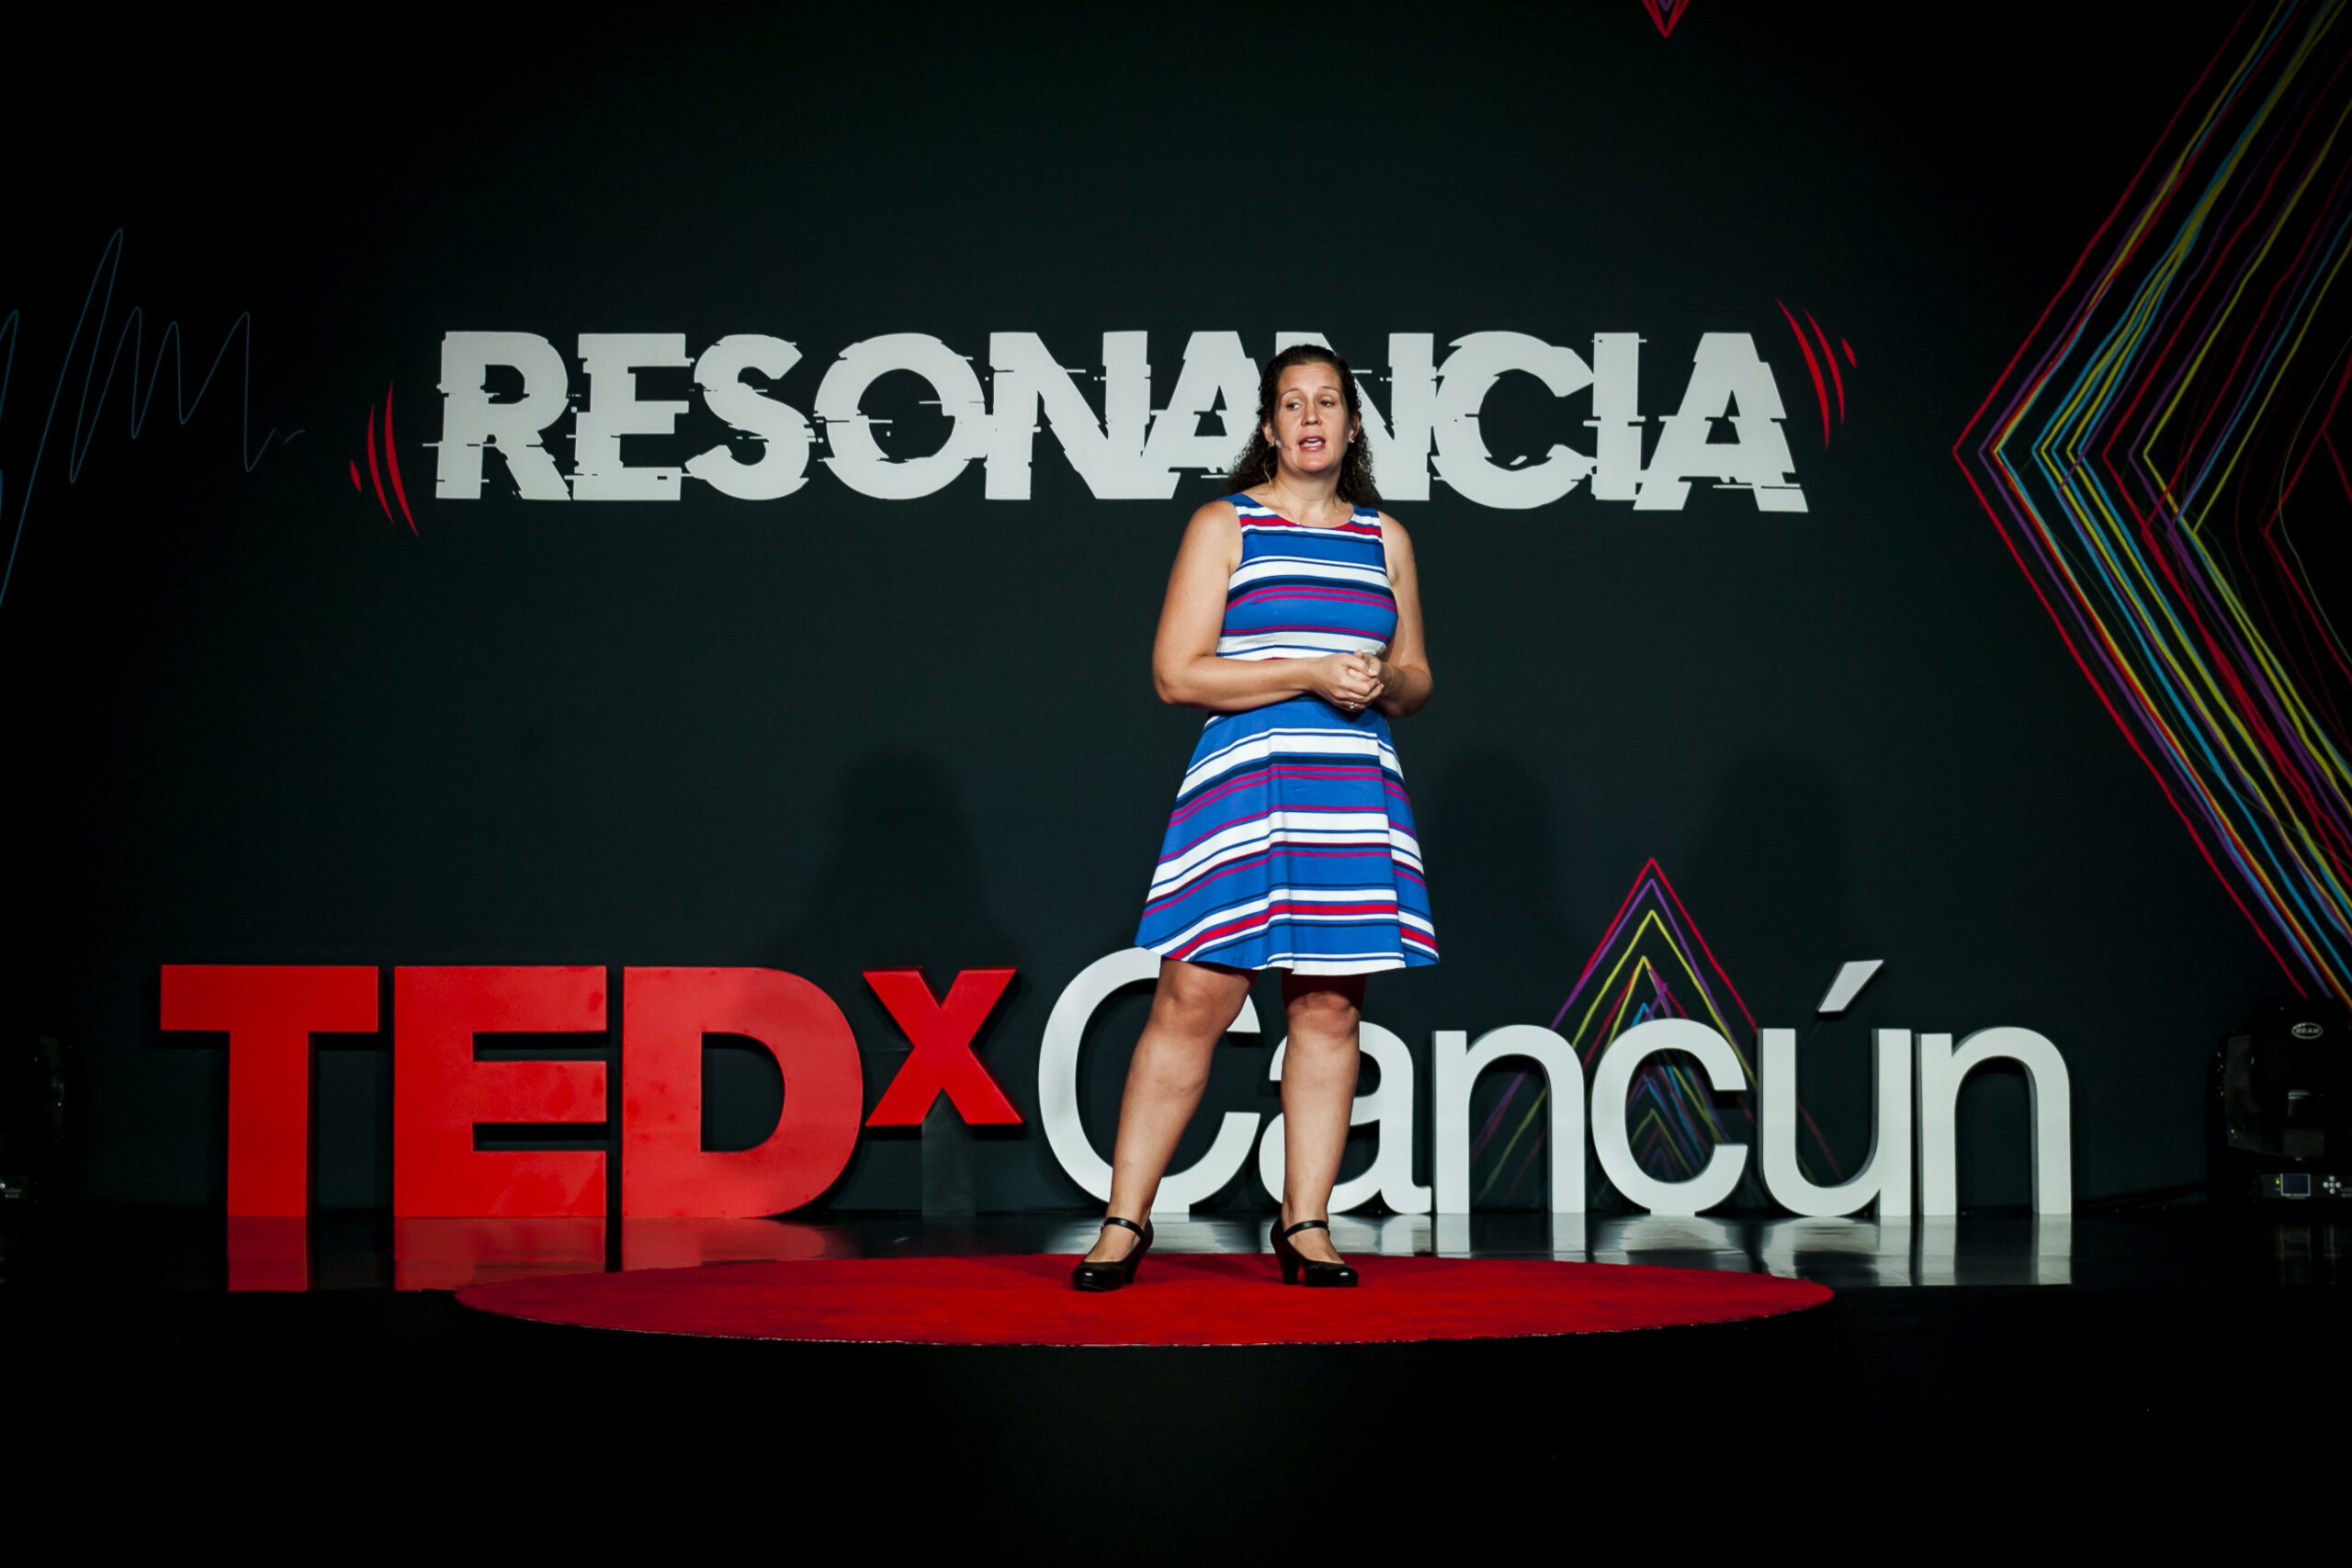
TEDxCancún
Women in AI Governance MX · Presidenta
+25 años experiencia internacional
Especialista en Riesgos Humanos de la IA
Karine Boucher
Especialista en Riesgos Humanos de la IA · Creadora del Método SENSE
Soy Karine, profesional franco-mexicana con más de 25 años de experiencia en entornos internacionales. Creé el Método SENSE para ofrecer lo que los marcos técnicos de gobernanza no dan: herramientas protectoras, claras y utilizables en la vida real — especialmente para familias y educadores.
Formada en Ciencia de Datos en el MIT y especializada en riesgos humanos de la IA, gobernanza y ética aplicada. Creo que la pregunta más urgente de nuestro tiempo es cómo seguir siendo humanos mientras convivimos con la IA.